ข่าว ซอฟต์แวร์ ล่าสุด (54)
Noodlophile กลับมาอีกแล้ว ด้วยวิธีการสุดเฉียบ หลอกลวงด้วยแจ้งเตือนลิขสิทธิ์ปลอม
เมื่อ : 3 กันยายน 2568
ผู้ชม : 3,634
อีเมลแจ้งเตือนลิขสิทธิ์ปลอมจะมาพร้อมกับลิงก์ให้ดาวน์โหลดไฟล์มัลแวร์จากบน Dropbox เผลอรัน ติดทันที
แฮกเกอร์ใช้โฆษณาปลอม และ SEO สายดาร์ก ปล่อยมัลแวร์ PS1Bot สู่เครื่องของเหยื่อ
เมื่อ : 2 กันยายน 2568
ผู้ชม : 3,524
มัลแวร์ดังกล่าวจะคล้ายคลึงกับ RAT และ Infostealer โดยมีความสามารถในการขโมยข้อมูลหลากรูปแบบ
Adobe ปล่อยแพทซ์ใหม่ อุดรอยรั่วกว่า 60 รอย บนผลิตภัณฑ์มากกว่า 10 ตัว
เมื่อ : 1 กันยายน 2568
ผู้ชม : 3,864
แพทซ์ชุดนี้จะมุ่งเน้นไปในการป้องกันการถูกเจาะระบบ การรันโค้ดจากระยะไกล และลดความเสี่ยงการถูกขโมยข้อมูล
แก๊งแรนซัมแวร์ รวมมัลแวร์เข้ากับเครื่องมือจัดการระบบ เพื่อโจมตีบริษัท
เมื่อ : 1 กันยายน 2568
ผู้ชม : 3,801
นอกเหนือกจากแรนซัมแวร์ แฮกเกอร์มีการใช้งานเครื่องมือของผู้ดูแลทั่วไปเพื่อเพิ่มสิทธิ์ใช้งาน และปิดระบบป้องกัน
แฮกเกอร์ใช้เว็บดาวน์โหลด Youtube เป็นจุดปล่อยมัลแวร์ มีผู้ตกเป็นเหยื่อกว่า 4 แสนราย
เมื่อ : 31 สิงหาคม 2568
ผู้ชม : 3,758
มัลแวร์แบบดังกล่าวแทนที่จะเป็นการขโมยเงินคริปโตแบบ Cryptojacker กลับเป็นขโมยแบนด์วิตอินเตอร์เน็ตไปใช้งานแทน
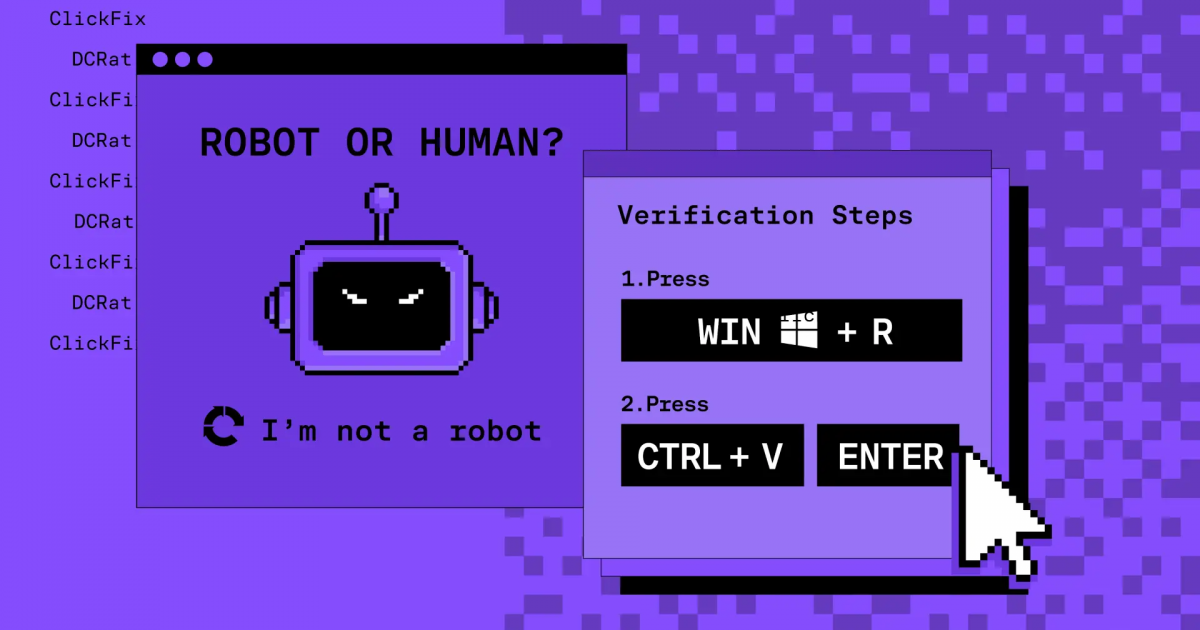
ชาว macOS ระวัง แฮกเกอร์ใช้เทคนิค ClickFix บนเว็บปลอม หลอกฝังมัลแวร์ขโมยรหัสผ่านลงเครื่อง
เมื่อ : 29 สิงหาคม 2568
ผู้ชม : 4,241
หลังจากหลอกให้ทำตามคำสั่งรันสคริปท์ผ่าน Terminal แล้ว มัลแวร์จะเข้าถึงระบบ สร้างโฟลเดอร์ชั่วคราวและขโมยข้อมูล
SoupDealer มัลแวร์สายพลิ้ว หลบเลี่ยงเครื่องมือตรวจจับได้ทุกชนิด ทั้ง Sandbox, EDR และ Anti-Virus
เมื่อ : 28 สิงหาคม 2568
ผู้ชม : 3,832
มัลแวร์ดังกล่าวมีใช้กลยุทธหลอกลวงระบบที่หลากหลาย จนสามารถต้านการตรวจทั้ง Static และ Dynamic ได้อย่างง่ายดาย
มัลแวร์ CastleLoader แพร่กระจายตัวเองด้วย ClickFix บนหน้า Cloudflare ปลอม ติดแล้วกว่า 400 ราย
เมื่อ : 27 สิงหาคม 2568
ผู้ชม : 3,627
แฮกเกอร์จะหลอกให้เข้าเว็บปลอมเพื่อใช้ ClickFix หลอกติดตั้ง อีกวิธีคือหลอกเข้าหน้า Repo ของ Github เพื่อโหลด