ข่าว ซอฟต์แวร์ ล่าสุด (24)
Bitdefender เผย การก่ออาชญากรรมไซเบอร์พุ่งสูงขึ้นกว่า 400% จากการฉวยโอกาสช่วงสงครามอิหร่าน
เมื่อ : 29 เมษายน 2569
ผู้ชม : 1,906
ทีมวิจัยพบในช่วงสงครามการโจมตีพุ่งเฉลี่ยถึง 130% และพีคสุดที่ 400% โดยมีเป้ามุ่งไปยังกลุ่มธุรกิจในตะวันออกกลาง
Google Drive เสริมแกร่ง ใช้ AI มาตรวจจับแรนซัมแวร์บนเครื่องที่ Sync ด้วยกัน
เมื่อ : 28 เมษายน 2569
ผู้ชม : 1,551
Google Drive แบบเสียเงินจะมีระบบตรวจจับแรนซัมแวร์ด้วย AI ที่จะหยุด Sync พร้อมแจ้งเตือนทันทีที่ตรวจพบ
Apple เพิ่มฟีเจอร์ใหม่บน macOS Tahoe 26.4 เพื่อแจ้งเตือนผู้ใช้ให้ปลอดภัยจากเว็บแบบ Clickfix
เมื่อ : 27 เมษายน 2569
ผู้ชม : 1,891
ระบบดังกล่าวเมื่อตรวจพบโค้ดบน Clipboard จาก ClickFix จะขึ้นแจ้งเตือนให้ผู้ใช้รู้ถึงอันตรายในทันที
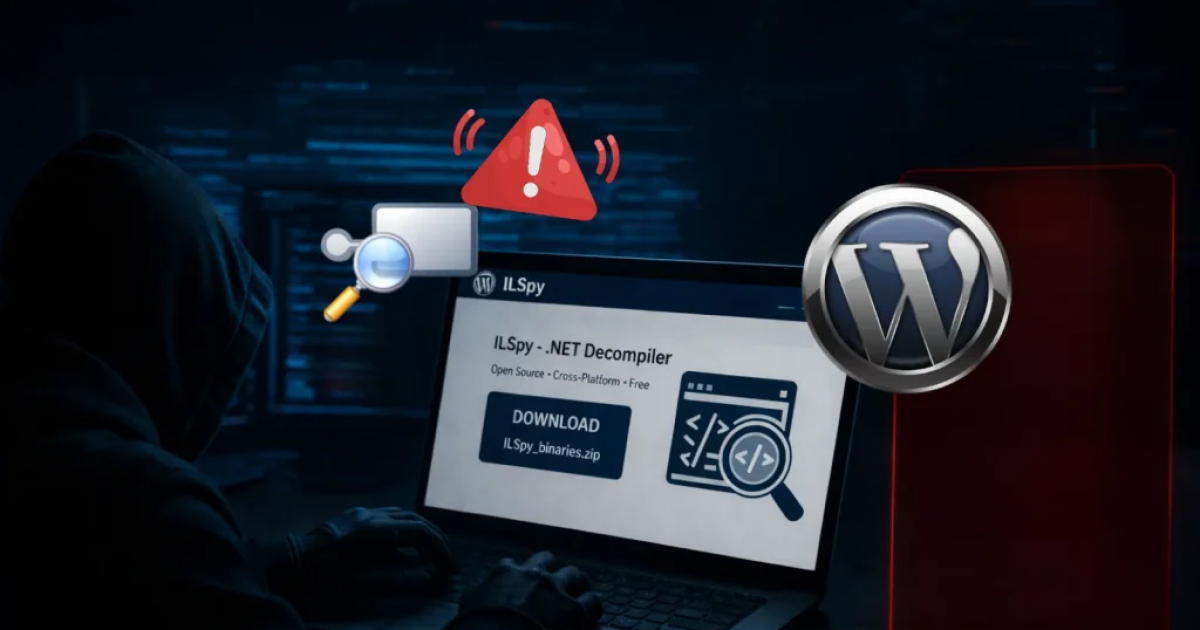
แฮกเกอร์เจาะโดเมน ILSpy บน Wordpress สำเร็จ เพื่อนำมาใช้เป็นจุดปล่อยมัลแวร์
เมื่อ : 25 เมษายน 2569
ผู้ชม : 1,776
แฮกเกอร์ได้ทำการเจาะโดเมนดังกล่าวแล้วเข้าทำการเปลี่ยนลิงก์จาก ลิงก์ไปที่ Repo เป็นลิงก์มัลแวร์แทน
ไมโครซอฟท์เตือนให้ระวังมัลแวร์แบบ VBS จาก Whatsapp ที่สามารถฝ่าระบบป้องกันของ UAC เข้ายึดเครื่องได้
เมื่อ : 24 เมษายน 2569
ผู้ชม : 1,854
แฮกเกอร์จะลอบเข้ามาหลอกลวงทาง Whatsapp เพื่อให้ดาวน์โหลดสคริปท์อันตรายดังกล่าวผ่านลิงก์ลงไปรันบนเครื่อง
มัลแวร์ตัวใหม่ CrystalRAT มาพร้อมหลากความสามารถทั้งควบคุมเครื่อง, ขโมยข้อมูล และก่อกวนเหยื่อ
เมื่อ : 24 เมษายน 2569
ผู้ชม : 1,660
มัลแวร์ตัวนี้นอกจากขโมยข้อมูลและเข้าควบคุมเครื่องแล้ว ยังมีคำสั่งในการก่อกวน กลั่นแกล้งเหยือ นา ๆ รูปแบบด้วย
แฮกเกอร์เกาะกระแส Source Code หลุดของ Claude Code เพื่อปล่อยมัลแวร์ Vidar แทน
เมื่อ : 23 เมษายน 2569
ผู้ชม : 2,113
แฮกเกอร์จะอ้างว่าเป็นเครื่องมือเวอร์ชันโปร สร้างจากโค้ดที่หลุดมาแจกให้ฟรี แต่ข้างในมัลแวร์ล้วน ๆ
พบแคมเปญมัลแวร์ EtherRAT และ EtherHiding มีการใช้เทคนิคพิเศษซ่อนโครงสร้างพื้นฐานไว้บน Ethereum
เมื่อ : 22 เมษายน 2569
ผู้ชม : 1,856
มัลแวร์จะทำการติดต่อกับเซิร์ฟเวอร์ C2 ผ่านช่องทางที่อยู่ใหม่บนระบบ Ethereum ทำให้ตรวจจับและทลายได้ยาก