

ข่าว Malware Backdoor ล่าสุด
แหล่งรวม ข่าว Malware Backdoor ที่เกี่ยวข้องทั้งหมด ให้คุณได้ อ่านข่าว Malware Backdoor กันได้อย่างเต็มอิ่ม จุใจ อัพเดทข่าว Malware Backdoor ล่าสุดก่อนใครที่นี่
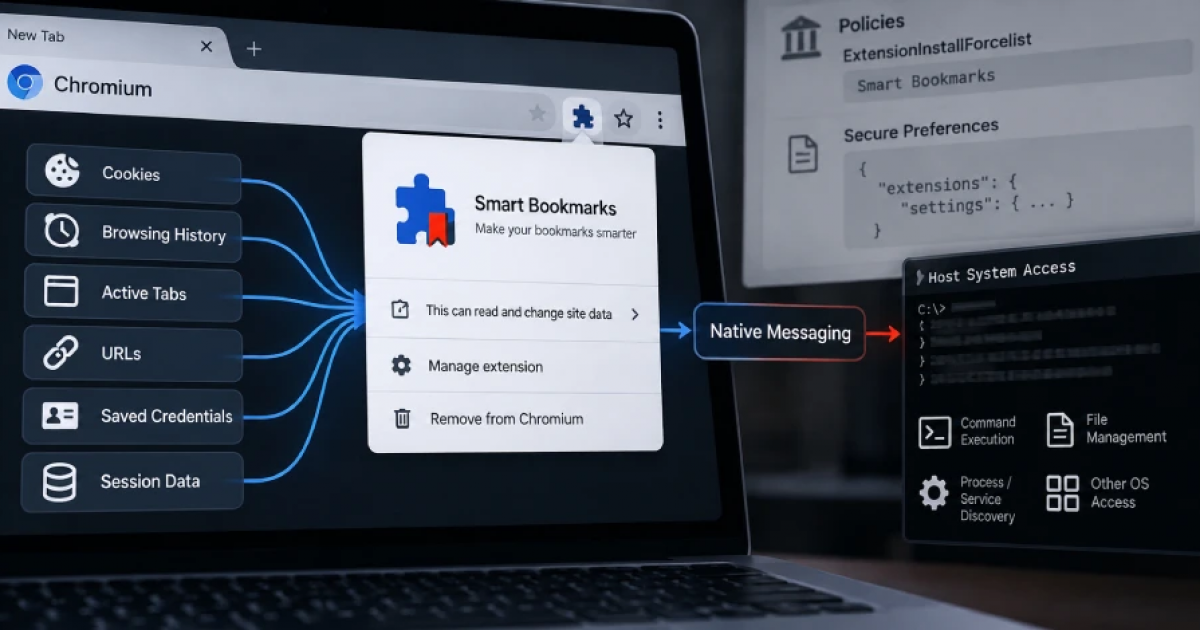
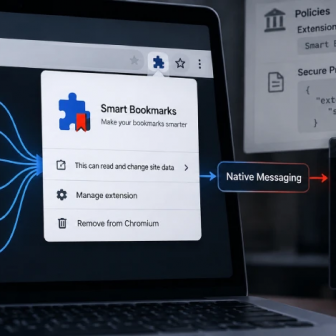
เตือนภัย! มัลแวร์ PEEP สามารถเปลี่ยนเว็บเบราว์เซอร์ดังให้กลายเป็น Backdoor ของระบบได้
เมื่อ : 8 ตุลาคม 2569
ผู้ชม : 1,403
มัลแวร์ดังกล่าวจะทำการฝัง Extension ลงไปด้วยวิธีการบังคับติดตั้ง และใช้ฟีเจอร์ข้อความเพื่อรันโค้ดคำสั่งต่าง ๆ
นักวิจัยเผยว่า Client เถื่อนของ Minecraft ยังคงส่งมัลแวร์ลงเครื่อง แม้โครงสร้างพื้นฐานโดนปราบปรามแล้ว
เมื่อ : 25 กันยายน 2569
ผู้ชม : 2,099
นักวิจัยเผยว่าแฮกเกอร์ไม่ได้สร้าง Infrastructure ใหม่หมด แต่ใช้ช่องทางอย่าง Discord หรือ เว็บปลอมแทน
ตรวจพบมัลแวร์ตัวใหม่ TWINLOOT มีการใช้ระบบคลาวด์ของไมโครซอฟท์เป็นศูนย์บัญชาการ
เมื่อ : 22 กันยายน 2569
ผู้ชม : 1,818
มัลแวร์จะใช้บริการกับโครงสร้างพื้นฐานคลาวด์ของไมโครซอฟท์ในการติดต่อกับเซิร์ฟเวอร์ C2 ไม่ติดต่อโดยตรง

พบแฮกเกอร์ แอบฝังมัลแวร์ลงบนตัวติดตั้ง VPN จากจีน QuickFox มุ่งเล่นงานผู้ใช้งาน Windows
เมื่อ : 3 กันยายน 2569
ผู้ชม : 1,495
มัลแวร์ดังกล่าวนั้นเป็นแบบ Backdoor ที่เข้าเก็บข้อมูลระบบ และเปิดทางให้แฮกเกอร์ปล่อยมัลแวร์อื่น ๆ ลงระบบภายหลัง

ตรวจพบมัลแวร์ตัวใหม่ HollowFrame Loader และ Matryoshka
เมื่อ : 24 สิงหาคม 2569
ผู้ชม : 1,797
แคมเปญดังกล่าวนั้นจะมุ่งเน้นการโจมตีไปยังกลุ่มบริษัทด้านกฎหมาย ผ่านการหลอกลวงทางอีเมลแบบ Phishing

รัฐบาลระวังตัว นักวิจัยพบแฮกเกอร์ใช้ AI Agent บุกเข้าโจมตีกระทรวงการคลังไทย
เมื่อ : 22 สิงหาคม 2569
ผู้ชม : 2,243
ปัจจุบันทางทีมวิจัยยังไม่สามารถระบุผู้อยู่เบื้องหลังได้ แต่มีการคาดหมายว่าเป็นแฮกเกอร์จากจีนเข้มาสอดแนม

เหนือชั้น แฮกเกอร์ดัดแปลงปฏิทินของ MS365 มาเป็นช่องทางส่งคำสั่งให้มัลแวร์
เมื่อ : 8 สิงหาคม 2569
ผู้ชม : 1,616
มัลแวร์ดังกล่าวจะใช้ Event บน Calendar ที่ตั้งไว้ข้างหน้า 50 ปีเพื่อรับส่งคำสั่ง รวมทั้งใช้ส่งไฟล์ที่ขโมยได้

มัลแวร์ GoSerpent ตัวใหม่มาถึงแล้ว พร้อมลุยเล่นงานหน่วยงานรัฐทั่วอาเซียน
เมื่อ : 3 สิงหาคม 2569
ผู้ชม : 1,737
มัลแวร์ตัวนี้จะทำหน้าที่ในการดึงเครื่องมืออื่น ๆ อีกเกือบ 10 ตัวลงมาลักลอบเก็บข้อมูลและแพร่กระจายต่อในระบบ



