

ข่าว im ล่าสุด (2)
เกมเมอร์วินเทจระวัง พบแฮกเกอร์นำเอาโปรแกรมสุดคลาสสิค DAEMON Tool มาสอดไส้มัลแวร์ Backdoor
เมื่อ : 27 พฤษภาคม 2569
ผู้ชม : 2,408
มัลแวร์ดังกล่าวปรากฎขึ้นบนเว็บไซต์อย่างเป็นทางการของ DAEMON Tools ทำให้คาดการณ์ว่าเกิดจาก Supply Chain Attack
พบแฮกเกอร์หลอกลวงองค์กรได้มากกว่า 80 แห่ง เพื่อเข้าสู่ระบบด้วยเครื่องมือ RMM เช่น SimpleHelp และ ScreenConnect
เมื่อ : 26 พฤษภาคม 2569
ผู้ชม : 2,640
แคมเปญดังกล่าวแฮกเกอร์จะหลอกว่ามาจากสรรพากรเพื่อหลอกให้เปิดเอกสาร นำไปสู่การติดตั้งมัลแวร์ดังกล่าว
งานเข้ากว่าเดิม !? นักวิจัยพบมัลแวร์ Mirai ได้แตกสายพันธุ์ย่อยไปกว่า 100 สายพันธุ์แล้ว
เมื่อ : 18 เมษายน 2569
ผู้ชม : 1,956
มัลแวร์ดังกล่าวจะเข้าแทรกซึ่มตามอุปกรณ์ที่ตรวจจับได้ยากเช่น อุปกรณ์ Network และ IoTs เพื่อนำมาใช้ทำ DDoS
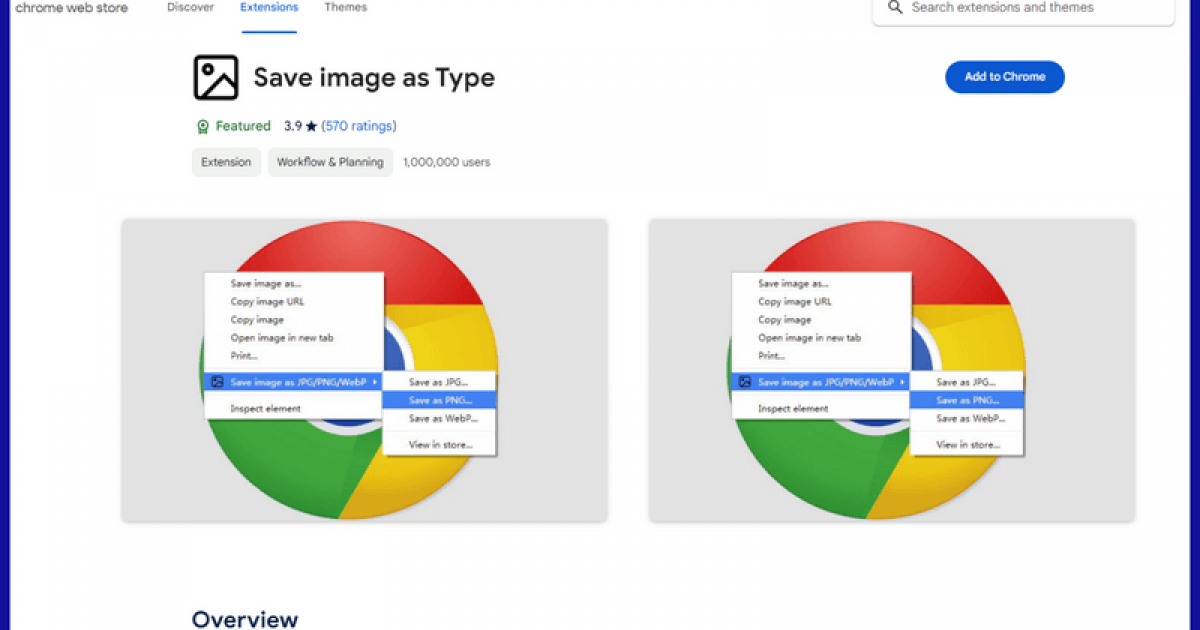
Google ลบส่วนเสริม Chrome "Save Image as Type” ออกแล้ว หลังพบว่าภายในมีมัลแวร์ซ่อนอยู่
เมื่อ : 14 เมษายน 2569
ผู้ชม : 2,245
ส่วนเสริมดังกล่าวมีการแทรกโค้ดเพื่อทำ Affiliate Fraud ไว้ ภายในเฟรมซ่อนเร้น
กลุ่มแรนซัมแวร์หันมาใช้กลยุทธ์ "แอบอ้างตัวตน" เพื่อปล่อยแรนซัมแวร์เข้าระบบมากกว่าแต่ก่อน
เมื่อ : 24 มีนาคม 2569
ผู้ชม : 2,066
รายงานเปิดเผยว่ากลุ่มแรนซัมแวร์มักใช้การปลอมตัวเป็นบริษัทที่น่าเชื่อถือ หลอกเหยื่อให้ติดตั้ง มากกว่าการแฮก
ตรวจพบช่องโหว่บนคอมพิวเตอร์ของ Dell พบแฮกเกอร์จีนนำไปใช้ติดตั้งมัลแวร์ลงเครื่อง
เมื่อ : 16 มีนาคม 2569
ผู้ชม : 2,133
ช่องโหว่ภายใน RecoverPoint for Virtual Machines เปิดให้แฮกเกอร์ที่รู้รหัส Default สามารถเข้าถึงระบบเหยื่อได้
แฮกเกอร์จากเกาหลีเหนือนิยมใช้ QR Code เพื่อปล่อยมัลแวร์เพิ่มมากขึ้น
เมื่อ : 1 กุมภาพันธ์ 2569
ผู้ชม : 1,909
แฮกเกอร์จะหลอกให้แสกน QR Code โดนลวงว่าเว็บปลอมไม่สามารถเปิดทางคอมพิวเตอร์ได้ นำไปสู่การเข้าลิงก์มัลแวร์
แฮกเกอร์กลุ่ม Black Cat ทำการวางยา SEO ลวงคนค้นหาแอปดังเข้าเว็บปลอมเพื่อปล่อยมัลแวร์
เมื่อ : 30 มกราคม 2569
ผู้ชม : 1,511
แฮกเกอร์จะใช้เว็บปลอม ระดมทำ SEO หลอกเหยื่อที่กำลังค้นหาซอฟต์แวร์ดัง เพื่อให้ดาวน์โหลดของปลอมพร้อมมัลแวร์ RAT



