


ข่าว Mod ล่าสุด
แหล่งรวม ข่าว Mod ที่เกี่ยวข้องทั้งหมด ให้คุณได้ อ่านข่าว Mod กันได้อย่างเต็มอิ่ม จุใจ อัพเดทข่าว Mod ล่าสุดก่อนใครที่นี่

ต่อไปนี้ Auto Mode จะกลายเป็นโหมดค่าเริ่มต้นของ Claude Code เวอร์ชัน Pro, Max และ Team
เมื่อ : 10 กันยายน 2569
ผู้ชม : 1,098
จากการศึกษาพบว่า Claude Code โหมดออโต้นั้น ตรวจพบจุดอันตรายได้มากกว่ามนุษย์ถึง 89% จัดได้ว่าปลอดภัยมาก

มัลแวร์ Hades สามารถล่อลวงระบบรักษาความปลอดภัยแบบ AI ได้
เมื่อ : 4 กรกฎาคม 2569
ผู้ชม : 1,971
มัลแวร์ดังกล่าวเพียงแค่ใส่ข้อความไว้บนหัวไฟล์ หลอกให้เครื่องมือ LLM มองข้ามไฟล์ไป นำไปสู่รายงานว่าไฟล์ปลอดภัย
มัลแวร์เฒ่า Chernobyl มีความสามารถทำลายล้างที่มัลแวร์ใหม่สู้ไม่ได้ ด้วยการแฟลช BIOS
เมื่อ : 12 พฤษภาคม 2569
ผู้ชม : 1,721
นอกจากการแฟลช BIOS แล้ว ยังมีความสามารถในการทำลายพาร์ติชันสำหรับการบูทได้อีกด้วย
เสียใจด้วยสายหื่น ! OpenAI เลื่อนการเปิดตัว "โหมดสำหรับผู้ใหญ่" ออกไป เพราะต้องทำเรื่อง "สำคัญกว่า" ก่อน
เมื่อ : 2 เมษายน 2569
ผู้ชม : 5,727
ทั้งนี้ทาง OpenAI ระบุว่ายังคงพัฒนาโหมดดังกล่าวอยู่ แต่การพัฒนาประสิทธิภาพการทำงานนั้นสำคัญกว่า
ตรวจพบแคมเปญ ClickFix แบบใหม่ หลอกเหยื่อให้เปลี่ยนค่า DNS เพื่อติดตั้งมัลแวร์
เมื่อ : 5 มีนาคม 2569
ผู้ชม : 1,768
แฮกเกอร์จะใช้สคริปท์เปลี่ยนการตั้งค่าเพื่อให้เกิดการดึง Payload ทางช่องทาง DNS โดยตรง หลีกเลี่ยงการตรวจจับ
กลุ่มแฮกเกอร์จากเกาหลีเหนือ KONNI ใช้มัลแวร์แบบ Backdoor ที่เขียนด้วย AI โจมตีเหยื่อ
เมื่อ : 14 กุมภาพันธ์ 2569
ผู้ชม : 1,655
จากการตรวจสอบอัตลักษณ์ของมัลแวร์แล้วพบว่าทั้งในส่วนคอมเมนต์สอนใช้งาน การทำเอกสาร และอื่น ๆ บ่งชี้ว่าใช้ LLM ทำ
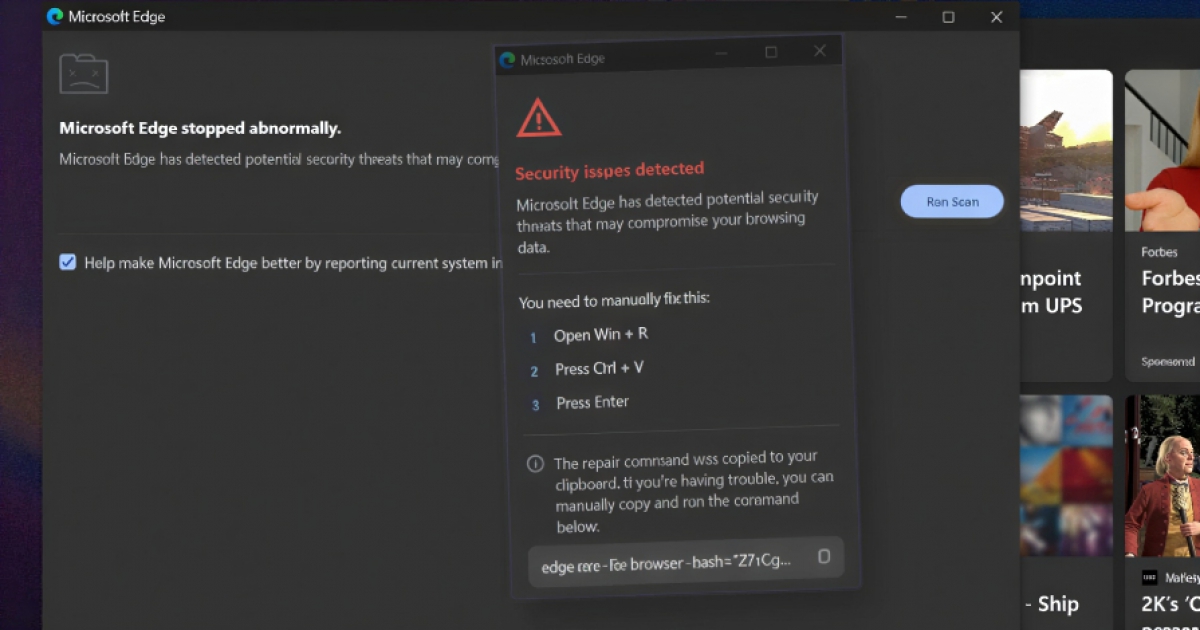
เปิดโปงเทคนิคใหม่ CrashFix พบถูกใช้เพื่อหลอกเหยื่อติดตั้งมัลแวร์ ModeloRAT
เมื่อ : 9 กุมภาพันธ์ 2569
ผู้ชม : 1,723
ส่วนเสริมปลอมจะทำการขึ้นตำเตือนหลอก พร้อมสั่งให้เหยื่อทำตามคำสั่ง หลังทำเสร็จก็จะ DoS ตัวเองให้ค้างทันที
พบช่องโหว่บนปลั๊กอิน Modular DS ของ Wordpress เอื้อให้แฮกเกอร์ยึดเว็บไซต์ได้
เมื่อ : 7 กุมภาพันธ์ 2569
ผู้ชม : 1,623
ช่องโหว่ดังกล่าวสามารถเปลี่ยน Route ให้เข้าถึงส่วนข้อมูลอ่อนไหวโดยไม่ได้รับอนุญาต นำไปสู่การสร้างบัญชี Admin