ข่าว Google ล่าสุด (5)

ตรวจพบแฮกเกอร์ใช้ Google Ads ควบแชร์แชทจาก Claude.ai ในการทำโฆษณาปลอมปล่อยมัลแวร์
เมื่อ : 10 มิถุนายน 2569
ผู้ชม : 1,516
บนแชร์แชทจาก Claude.ai นอกจากจะทำให้โฆษณาน่าเชื่อถือแล้ว ยังสามารถหลอกให้เหยื่อรันมัลแวร์ได้ง่ายชึ้ยอีกด้วย

พบการกลับมาของมัลแวร์ดูดเงิน TrickMo มุ่งเล่นงานแอปธนาคาร, แอปคริปโต และแอปยืนยันตัวตน
เมื่อ : 6 มิถุนายน 2569
ผู้ชม : 1,942
นอกจากการขโมยข้อมูลได้เก่งกว่าเดิมแล้ว ยังมีการใช้เครือข่าย TON ในการติดต่อ C2 ทำให้ปราบปรามได้ยากอีกด้วย
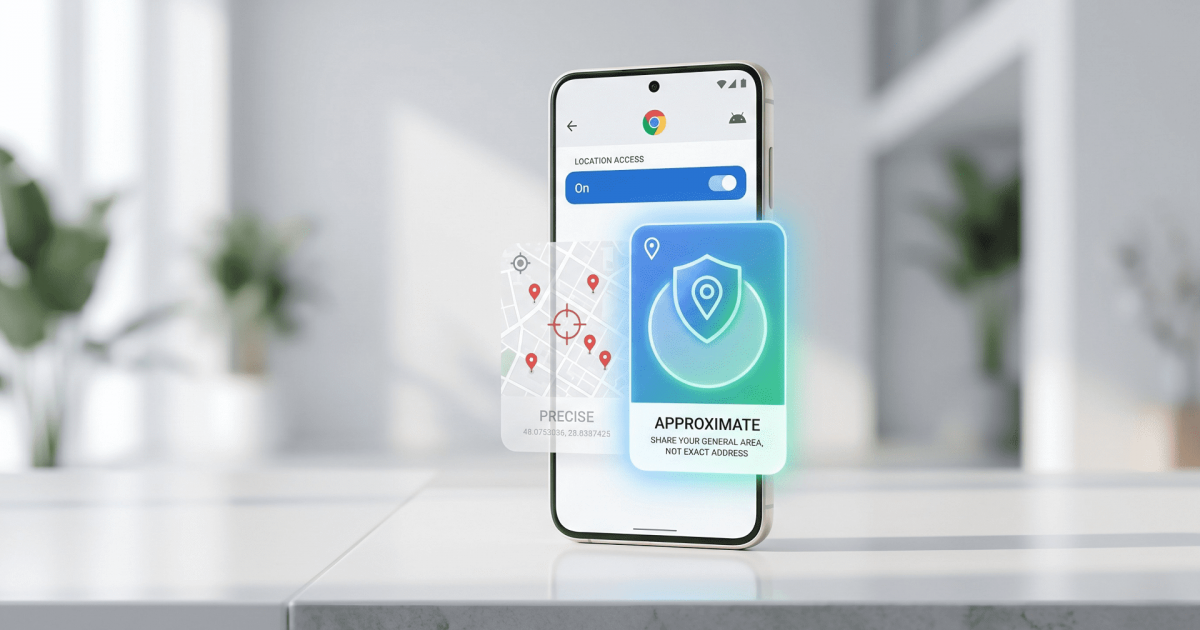
Chrome เวอร์ชัน Android เปิดโอกาสให้ผู้ใช้ แชร์บริเวณแถบที่อยู่ แทนโลเคชันแบบตรงเป๊ะได้
เมื่อ : 29 พฤษภาคม 2569
ผู้ชม : 2,126
อัปเดตใหม่จะช่วยให้ผู้ใช้เลือกแชร์แบบ Precise หรือ Approximate ให้กับบริการที่เชื่อมกับ Chrome ได้ตามต้องการ
มัลแวร์ CloudZ ใช้ประโยชน์จาก Microsoft Phone Link ดูด SMS จากคอมบริษัท
เมื่อ : 29 พฤษภาคม 2569
ผู้ชม : 1,710
เนื่องจาก Phone Link จะเก็บข้อมูลที่เชื่อมต่อกับโทรศัพท์ไว้บนเครื่องคอมพิวเตอร์ ทำให้มัลแวร์สามารถเข้าถึงได้
ScarCruft เข้าแฮกแพลตฟอร์มเกม SQGame ปล่อยมัลแวร์ BirdCall ใส่ระบบ Android และ Windows
เมื่อ : 26 พฤษภาคม 2569
ผู้ชม : 2,103
ตัวมัลแวร์นั้นมีความสามารถในการขโมยข้อมูลที่สูง ทั้งขโมย SMS. รายชื่อผู้ติดต่อ, รวมทั้งแอบบันทึกหน้าจอได้ด้วย
ผู้ใช้งาน Android ระวัง! พบมัลแวร์ Morpheus ตีเนียนจนคล้ายอัปเดตทั่วไป หลอกลวงผู้ใช้งานให้ติดกับ
เมื่อ : 25 พฤษภาคม 2569
ผู้ชม : 2,367
มัลแวร์ตัวนี้จะมากับแอปพลิเคชันปลอมบน Play Store มีความสามารถในการดูดข้อมูลบนเครื่องที่สูงมาก
พบมัลแวร์ดูดเงินตัวใหม่ ใช้หน้าจอ KYC ปลอม หลอกขโมยข้อมูลยืนยันตัวตนเหยื่อ
เมื่อ : 23 พฤษภาคม 2569
ผู้ชม : 1,635
นอกจากการขโมยข้อมูลของเหยื่อผ่านทาง KYC ปลอมแล้ว ยังสามารถลักลอบขโมย SMS กับควบคุมการโทรเข้าออกได้ด้วย
มันกลับมาอีกแล้ว! ตรวจพบแอปอ่านเอกสาร (ปลอม) หลอกปล่อยมัลแวร์ Anatsa กลาง Play Store อย่างอุกอาจ
เมื่อ : 22 พฤษภาคม 2569
ผู้ชม : 1,818
มัลแวร์ดังกล่าวไม่ใช่ของใหม่ และเคยระบาดบน Google Play Store ไปแล้วหลายครั้ง ครั้งนี้ก็ได้หลอกเหยื่อนับหมื่น